
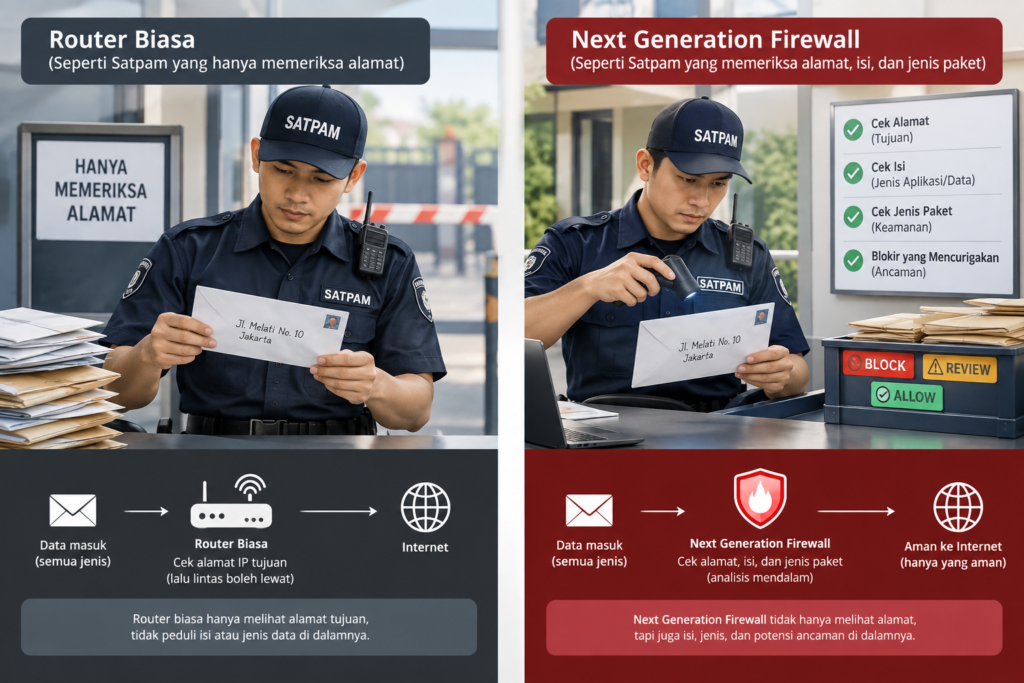
Bayangkan satpam di pos depan kantor Anda. Tugasnya memeriksa alamat tujuan di setiap amplop, mengangguk, lalu membukakan pagar. Isi amplopnya tidak pernah ia buka. Begitulah cara kerja router biasa, dan untuk urusan mengantar data, ia memang sangat andal.
Masalahnya, banyak perusahaan mengira satpam ini sudah cukup menjaga seluruh gedung. Padahal ancaman hari ini jarang mengetuk pagar. Mereka duduk manis di dalam amplop. Di titik inilah next generation firewall (NGFW) berperan: perangkat firewall jaringan yang membuka, membaca, dan menilai isi kiriman sebelum diizinkan masuk.
Artikel ini membedah perbedaan keduanya tanpa jargon yang bertele-tele, lengkap dengan satu-dua pendapat yang mungkin tidak populer di antara para penjual perangkat.
Table of Contents
Apa Sebenarnya yang Dikerjakan Router Biasa?
Router adalah penunjuk arah. Ia meneruskan paket data dari satu jaringan ke jaringan lain, misalnya dari LAN kantor ke internet atau dari cabang ke kantor pusat. Ia membaca alamat IP tujuan, memilih jalur terbaik, lalu mengirim.
Kebanyakan router juga membawa fitur tambahan seperti NAT, DHCP, VPN dasar, dan daftar kontrol akses (ACL) untuk memblokir alamat IP atau port tertentu. Fitur terakhir ini sering membuat orang merasa aman. Wajar, karena ACL memang terasa seperti “firewall”.
Satpam yang Hanya Membaca Alamat di Amplop
Secara konsep, ACL adalah turunan dari packet filtering, jenis firewall paling tua yang dibahas NIST dalam panduan SP 800-41 Rev. 1. Cara kerjanya sederhana dan cepat: lihat IP asal, IP tujuan, port, dan protokol, lalu cocokkan dengan daftar aturan.
Aturan “izinkan port 443” ibarat instruksi “loloskan semua truk bertuliskan PT Sehat Sentosa”. Plat nomornya cocok, nama perusahaannya benar. Apa yang ada di bak truk? Tidak ada yang bertanya.
Dulu itu cukup, karena sebagian besar serangan memang menyasar lapisan bawah jaringan. NIST sendiri mencatat bahwa ancaman bergeser ke lapisan aplikasi, dan pergeseran itulah yang menurunkan efektivitas firewall konvensional. Penyerang tahu betul bahwa port 80 dan 443 hampir selalu terbuka, sehingga mereka tinggal menumpang lewat pintu yang sudah Anda bukakan sendiri.
Apa yang Membuat Next Generation Firewall Disebut “Next”?
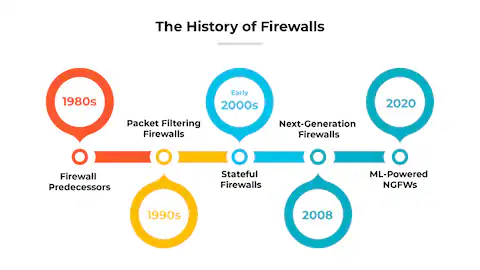
Gartner mendefinisikan NGFW sebagai firewall dengan deep packet inspection yang melampaui pemeriksaan port dan protokol. Ia menambahkan inspeksi di level aplikasi, pencegahan intrusi, dan kemampuan memanfaatkan intelijen ancaman dari luar perangkat. Gartner juga menegaskan satu hal yang sering terlewat: NGFW tidak sama dengan firewall biasa dan IPS yang sekadar ditaruh dalam satu kotak tanpa terintegrasi erat.
Jadi “next” bukan soal merek atau harga. Ini soal kedalaman pemeriksaan.
Deep Packet Inspection: Membuka Amplopnya
Deep packet inspection (DPI) membaca isi paket, bukan hanya header-nya. Kembali ke analogi tadi, satpam kini membuka amplop, membaca suratnya, dan membandingkan isinya dengan daftar pola kiriman berbahaya yang diketahui. Surat yang mencurigakan tidak sampai ke meja siapa pun.
Application Awareness: Port 443 Tidak Lagi Bicara Apa-Apa
Di sinilah perbedaan yang paling terasa dalam keseharian. Router melihat “lalu lintas HTTPS di port 443”. NGFW melihat “ini Google Drive”, “ini video streaming”, atau “ini aplikasi tak dikenal yang berkomunikasi dengan server di luar negeri”.
Konsekuensinya praktis. Dengan application awareness, Anda bisa membuat aturan seperti “izinkan Microsoft Teams, blokir unggahan ke penyimpanan cloud pribadi” tanpa pusing menebak port. Aturan berdasarkan aplikasi dan pengguna jauh lebih sesuai dengan cara orang bekerja sekarang daripada aturan berdasarkan nomor port.
Intrusion Prevention System Terintegrasi
Intrusion prevention system (IPS) mengenali pola eksploitasi dan memutus koneksinya saat itu juga. Pada NGFW, IPS bukan kotak terpisah yang menempel di belakang. Ia menjadi satu kesatuan dengan mesin firewall, sehingga keputusan blokir diambil dengan konteks yang lebih lengkap: siapa penggunanya, aplikasi apa yang dipakai, dan apakah alamat tujuannya sudah masuk daftar hitam.
Bagaimana dengan Lalu Lintas Terenkripsi?
Sebagian besar lalu lintas web sekarang terenkripsi, dan di sinilah banyak implementasi next generation firewall diam-diam tidak bekerja sebagaimana mestinya. Jika perangkat tidak mendekripsi, memeriksa, lalu mengenkripsi ulang lalu lintas tersebut, DPI-nya hanya membaca amplop yang tertutup rapat dan segel enkripsi menjadi tempat persembunyian ideal bagi malware. Karena itu, inspeksi SSL/TLS termasuk kemampuan yang dicantumkan dalam kajian-kajian tentang NGFW. Fitur ini menuntut sumber daya pemrosesan yang besar, perencanaan kebijakan (misalnya situs perbankan biasanya dikecualikan demi privasi dan kepatuhan), serta distribusi sertifikat ke perangkat pengguna. Fiturnya ada di brosur, tetapi baru berguna kalau Anda sungguh mengaktifkannya dan menyiapkan infrastruktur pendukungnya.
Perbandingan Langsung: Router Biasa vs NGFW
| Aspek | Router Biasa | Next Generation Firewall |
|---|---|---|
| Tugas utama | Meneruskan paket antarjaringan | Memeriksa dan mengendalikan lalu lintas |
| Lapisan kerja | Terutama lapisan 3-4 (IP, port) | Lapisan 3 sampai 7 (hingga aplikasi) |
| Yang diperiksa | Alamat, port, protokol | Isi paket, aplikasi, pengguna |
| Pemahaman aplikasi | Tidak ada | Ada (application awareness) |
| Pencegahan intrusi | Tidak ada, atau sangat terbatas | IPS terintegrasi |
| Lalu lintas terenkripsi | Diteruskan apa adanya | Bisa diinspeksi (dengan konfigurasi) |
| Visibilitas | Statistik trafik dasar | Log per aplikasi, pengguna, dan ancaman |
| Beban kerja | Ringan | Berat, karena inspeksi mendalam |
“Router Saya Sudah Punya Fitur Firewall. Bukankah Itu Sama Saja?”
Tidak. Dan ini kesalahpahaman paling mahal di lapangan.
Firewall stateful bawaan router memang lebih pintar daripada ACL biasa karena mengingat status koneksi. Tetap saja, keputusannya berdasar alamat, port, dan protokol. Ia tidak tahu aplikasi apa yang berjalan di dalamnya dan tidak membaca isinya.
Menempelkan fitur sebanyak mungkin pada router tidak otomatis menjadikannya NGFW. Sepeda yang dipasangi klakson tidak berubah menjadi motor. Penjual yang menyebut router Anda “sudah ada firewall-nya” biasanya tidak berbohong, tetapi ia menjawab pertanyaan yang berbeda dari yang sebenarnya Anda tanyakan.
Pendapat Tidak Populer: Tidak Semua Kantor Butuh NGFW
Banyak artikel (kadang ditulis oleh vendor) membuat Anda merasa bersalah jika belum memasang NGFW. Menurut saya, itu berlebihan.
Kantor dengan sepuluh karyawan, semua aplikasi di satu SaaS, tanpa data sensitif, dan dengan disiplin patch yang baik mungkin lebih untung menaruh uangnya pada pelatihan antiphishing dan backup yang teruji. Di sana, NGFW tanpa orang yang merawatnya hanya menjadi router mahal dengan lampu indikator lebih banyak.
Ada dua jebakan yang jarang dibicarakan:
- Performa. Banyak vendor menonjolkan angka throughput firewall biasa. Ukuran yang lebih jujur adalah throughput saat DPI dan IPS dinyalakan, dan angkanya biasanya jauh lebih rendah. Baca lembar data dengan teliti.
- Perawatan. Pada banyak produk, fitur ancaman bergantung pada langganan pembaruan dan seseorang yang meninjau log serta menyetel kebijakan. NGFW yang dibiarkan pada konfigurasi bawaan hanya memberi rasa aman, bukan keamanan.
Kapan Anda Memang Harus Naik Kelas?
Pertimbangkan next generation firewall bila beberapa kondisi ini terdengar akrab:
- Karyawan bekerja dari luar kantor dan mengakses sistem internal lewat VPN.
- Tim memakai banyak aplikasi cloud dan Anda tidak tahu persis data apa yang keluar masuk.
- Perusahaan menyimpan data pelanggan, data keuangan, atau data lain yang tunduk pada kewajiban kepatuhan.
- Pernah ada insiden, bahkan yang kecil, dan Anda tidak bisa menelusuri asalnya karena log hanya berisi alamat IP.
Jika dua atau lebih berlaku, saatnya serius. Anda bisa memulai dengan konsultasi keamanan jaringan perusahaan agar pemilihan perangkat sesuai ukuran dan risiko, bukan sesuai promosi.
Satu catatan penting: NGFW tidak selalu menggantikan router. Pada banyak desain, router tetap menangani routing dan koneksi ke penyedia internet, sementara NGFW menjadi penjaga yang memeriksa lalu lintas di belakangnya. Ada juga perangkat NGFW yang mengambil alih peran routing di jaringan kecil hingga menengah. Keduanya sah, tergantung topologi Anda.
Lima Pertanyaan Sebelum Membeli
- Berapa throughput perangkat ketika DPI, IPS, dan inspeksi TLS aktif bersamaan?
- Apakah IPS dan kontrol aplikasi benar-benar terintegrasi dalam satu mesin kebijakan?
- Berapa biaya langganan pembaruan setelah tahun pertama?
- Siapa di tim Anda (atau mitra Anda) yang membaca log dan menyetel aturan setiap bulan?
- Bagaimana rencana menangani lalu lintas terenkripsi dan sertifikat di perangkat pengguna?
Jika vendor tidak bisa menjawab nomor satu dan tiga dengan angka yang jelas, itu informasi tersendiri.
Jadi, Pilih yang Mana?
Router dan next generation firewall tidak bersaing. Router mengantar, NGFW memeriksa. Pertanyaannya bukan “mana yang lebih baik”, melainkan “seberapa mahal kerugian bila isi amplop itu tidak pernah diperiksa”.
Bagi kantor kecil berisiko rendah, router yang dikonfigurasi dengan benar plus kebiasaan keamanan yang rapi sering kali sudah memadai. Bagi perusahaan yang bergantung pada data dan aplikasi cloud, membiarkan satpam hanya mengecek alamat adalah taruhan yang tidak perlu. Pilih sesuai risiko Anda, dan jangan biarkan siapa pun, termasuk artikel ini, memilihkannya untuk Anda.
Referensi & Sumber
- Gartner. Next-Generation Firewalls (NGFWs), Gartner Glossary. https://www.gartner.com/en/information-technology/glossary/next-generation-firewalls-ngfws
- Scarfone, K. & Hoffman, P. (2009). Guidelines on Firewalls and Firewall Policy, NIST Special Publication 800-41 Rev. 1. https://csrc.nist.gov/pubs/sp/800/41/r1/final
- Technology Decisions. Next-generation firewalls: security without compromising performance (merujuk pada Pescatore, J. & Young, G., “Defining the Next-Generation Firewall”, Gartner, 12 Oktober 2009). https://technologydecisions.com.au/content/security/article/next-generation-firewalls-security-without-compromising-performance-804051944


 No products in the cart.