
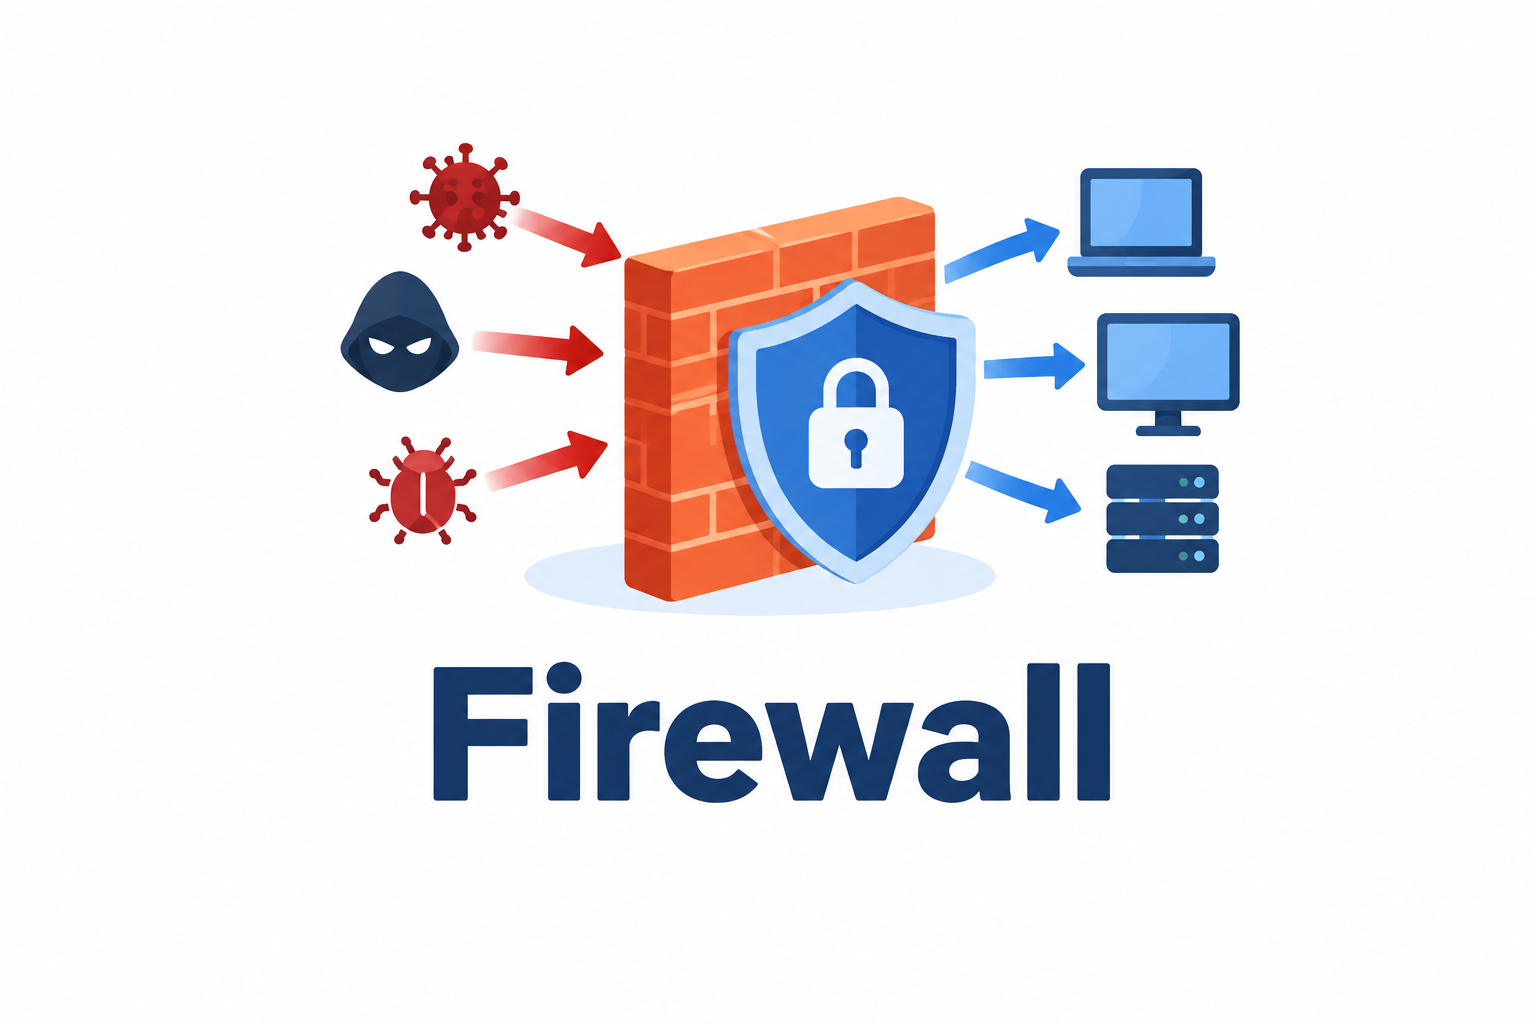
Pengertian Apa Itu Firewall Secara Teknis
Firewall adalah sistem keamanan jaringan—bisa berupa perangkat keras, perangkat lunak, atau kombinasi keduanya—yang berfungsi memantau, menyaring, dan mengendalikan lalu lintas data yang masuk maupun keluar dari sebuah jaringan, berdasarkan seperangkat aturan keamanan yang sudah ditetapkan.
Table of Contents
Istilah “firewall” sebenarnya dipinjam dari dunia konstruksi bangunan. Dalam arsitektur gedung, firewall adalah dinding tahan api yang dipasang untuk mencegah api menyebar dari satu bagian gedung ke bagian lain jika terjadi kebakaran. Analogi ini diadopsi ke dunia jaringan komputer sejak akhir 1980-an, ketika para insinyur di Digital Equipment Corporation (DEC) mengembangkan sistem penyaring lalu lintas jaringan pertama untuk mencegah ancaman dari luar merambat masuk ke sistem internal—persis seperti dinding tahan api yang menahan penyebaran kebakaran.
Evolusi Firewall: Bukan Teknologi yang Berhenti di Satu Titik
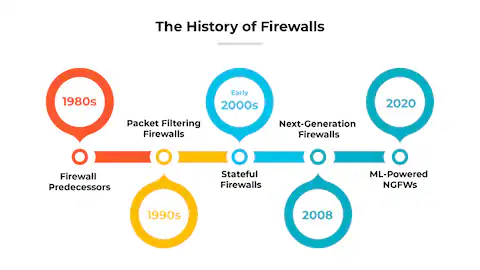
Firewall yang digunakan hari ini sangat berbeda dari firewall generasi pertama. Memahami evolusinya penting, karena setiap generasi lahir untuk menutup kelemahan generasi sebelumnya.
Generasi pertama — Packet Filtering (akhir 1980-an). Firewall jenis ini hanya memeriksa header setiap paket data: alamat IP asal, alamat tujuan, port, dan protokol. Ia tidak peduli konteks atau riwayat komunikasi sebelumnya. Cepat, tapi mudah dikelabui dengan paket yang dipalsukan identitasnya (IP spoofing).
Generasi kedua — Stateful Inspection (awal 1990-an). Firewall mulai “mengingat” koneksi yang sedang berlangsung. Ia tahu bedanya paket yang merupakan balasan dari koneksi sah yang sedang berjalan, dengan paket asing yang tiba-tiba muncul tanpa konteks. Ini jauh lebih sulit ditipu dibanding pendahulunya.
Generasi ketiga — Application-Level Gateway atau Proxy Firewall. Firewall mulai memeriksa isi data sampai ke level aplikasi, bukan cuma header paket. Ia bertindak sebagai perantara penuh antara pengguna dan tujuan, memutus koneksi langsung dan membangun ulang koneksi baru atas nama pengguna.
Generasi keempat — Next-Generation Firewall (NGFW). Menggabungkan seluruh kemampuan sebelumnya dengan fitur tambahan seperti deteksi intrusi (IPS), pemeriksaan aplikasi berbasis identitas pengguna, hingga kemampuan membongkar trafik terenkripsi (SSL inspection) untuk memeriksa apa yang sebenarnya dibawa di dalamnya.
Generasi kelima — Cloud-native dan berbasis kecerdasan buatan. Firewall modern kini bisa berjalan sepenuhnya di cloud, mengikuti beban kerja yang berpindah-pindah antar server virtual, dan sebagian mulai memakai model pembelajaran mesin untuk mengenali pola serangan baru yang belum pernah tercatat sebelumnya.
Di Lapisan Jaringan Mana Firewall Sebenarnya Bekerja?
Untuk memahami firewall secara teknis, ada baiknya menengok model OSI (Open Systems Interconnection)—kerangka tujuh lapisan yang menjelaskan bagaimana data berkomunikasi dalam jaringan.
Firewall packet-filtering dan stateful inspection umumnya bekerja di Layer 3 (Network) dan Layer 4 (Transport)—mereka membaca alamat IP, port, dan status koneksi, tapi tidak benar-benar “membaca” isi datanya. Sementara itu, firewall generasi lanjut seperti proxy firewall, NGFW, dan Web Application Firewall (WAF) beroperasi hingga Layer 7 (Application)—mereka bisa membedakan permintaan HTTP yang wajar dengan permintaan yang menyisipkan skrip berbahaya, sesuatu yang mustahil dilakukan firewall yang hanya bekerja di layer bawah.
Semakin tinggi layer yang bisa diperiksa, semakin detail firewall memahami konteks—tapi semakin besar juga beban pemrosesan yang dibutuhkan. Ini alasan kenapa NGFW umumnya membutuhkan perangkat keras yang lebih bertenaga dibanding firewall packet-filtering sederhana.
Bagaimana Firewall Memutuskan Boleh-Tidaknya Sebuah Paket Lewat?
Keputusan firewall tidak dibuat secara acak. Semuanya diatur melalui Access Control List (ACL)—daftar aturan berurutan yang diperiksa satu per satu dari atas ke bawah. Begitu sebuah paket cocok dengan salah satu aturan, firewall langsung mengeksekusi aksinya (izinkan atau tolak) dan berhenti memeriksa aturan berikutnya.
Ada dua filosofi dasar dalam menyusun aturan ini:
- Default deny (whitelist). Semua trafik ditolak secara default, kecuali yang secara eksplisit diizinkan. Pendekatan ini lebih aman tapi butuh konfigurasi yang cermat, karena satu aturan yang lupa dibuat bisa memblokir layanan yang justru dibutuhkan.
- Default allow (blacklist). Semua trafik diizinkan secara default, kecuali yang secara eksplisit diblokir. Lebih mudah dikonfigurasi di awal, tapi jauh lebih berisiko karena administrator harus terus menerus tahu ancaman apa saja yang perlu ditambahkan ke daftar blokir—sesuatu yang mustahil dilakukan secara sempurna mengingat ancaman baru muncul setiap hari.
Sebagian besar praktik keamanan jaringan modern merekomendasikan pendekatan default deny untuk jaringan kantor, meski itu berarti lebih banyak pekerjaan di tahap awal konfigurasi.
Jenis-Jenis Firewall Berdasarkan Teknologi
Di luar kategori umum seperti hardware dan software, firewall sebenarnya bisa dibedah lebih detail berdasarkan cara kerja teknisnya:
- Packet-Filtering Firewall — Memeriksa header paket data secara individual tanpa melihat konteks koneksi. Paling ringan secara pemrosesan, tapi paling mudah ditembus teknik yang lebih canggih.
- Circuit-Level Gateway — Bekerja di Layer 5 (Session), memverifikasi proses jabat tangan (handshake) TCP antara dua perangkat sebelum mengizinkan koneksi berlanjut, tanpa memeriksa isi datanya.
- Stateful Inspection Firewall — Melacak status setiap koneksi aktif secara real-time, sehingga bisa membedakan balasan sah dari sebuah percakapan jaringan dengan paket asing yang menyusup.
- Application-Level Gateway (Proxy Firewall) — Bertindak sebagai perantara penuh, memutus koneksi langsung antara pengguna dan tujuan, lalu memeriksa dan meneruskan datanya atas nama pengguna.
- Next-Generation Firewall (NGFW) — Menggabungkan seluruh kemampuan di atas ditambah deteksi intrusi, kontrol berbasis identitas pengguna, dan kemampuan membongkar trafik terenkripsi untuk diperiksa lebih dalam.
- Web Application Firewall (WAF) — Dirancang khusus melindungi aplikasi berbasis web dari serangan level aplikasi seperti SQL injection atau cross-site scripting, biasanya ditempatkan di depan server web, bukan di gerbang jaringan secara umum.
- Cloud atau Virtual Firewall — Berjalan sebagai layanan atau perangkat lunak virtual di lingkungan cloud, mengikuti beban kerja yang berpindah antar server virtual tanpa terikat pada satu perangkat fisik.
Apa yang Tidak Bisa Dilakukan Firewall (dan Kenapa Ini Penting Dipahami)
Bagian ini sering dilewatkan, padahal justru krusial: firewall bukan solusi tunggal untuk semua ancaman siber. Ada beberapa hal yang berada di luar jangkauannya:
- Social engineering dan phishing. Kalau seorang karyawan tertipu memberikan kata sandi lewat email palsu, firewall tidak bisa mencegahnya—karena secara teknis, itu adalah akses yang “sah” menggunakan kredensial asli.
- Ancaman dari dalam (insider threat). Karyawan yang punya akses resmi tapi disalahgunakan untuk mencuri data tidak akan terdeteksi sebagai ancaman oleh firewall, karena aktivitasnya berasal dari dalam jaringan yang sudah dipercaya.
- Perangkat fisik yang terinfeksi. Malware yang masuk lewat flashdisk atau perangkat yang dicolokkan langsung ke komputer tidak pernah melewati firewall jaringan sama sekali.
- Trafik terenkripsi tanpa pemeriksaan lanjutan. Firewall dasar tidak bisa melihat isi data yang dienkripsi (seperti HTTPS) kecuali dilengkapi kemampuan SSL/TLS inspection—dan sebagian ancaman modern sengaja bersembunyi di balik enkripsi ini.
- Ancaman zero-day. Serangan yang polanya belum pernah dikenali sebelumnya bisa lolos, karena firewall pada dasarnya bekerja berdasarkan aturan dan pola yang sudah ditetapkan atau dikenali.
Inilah kenapa dalam dunia keamanan siber ada prinsip defense in depth—firewall adalah satu lapisan penting, tapi bukan satu-satunya lapisan yang dibutuhkan.
Firewall vs Teknologi Keamanan Lain: Jangan Tertukar
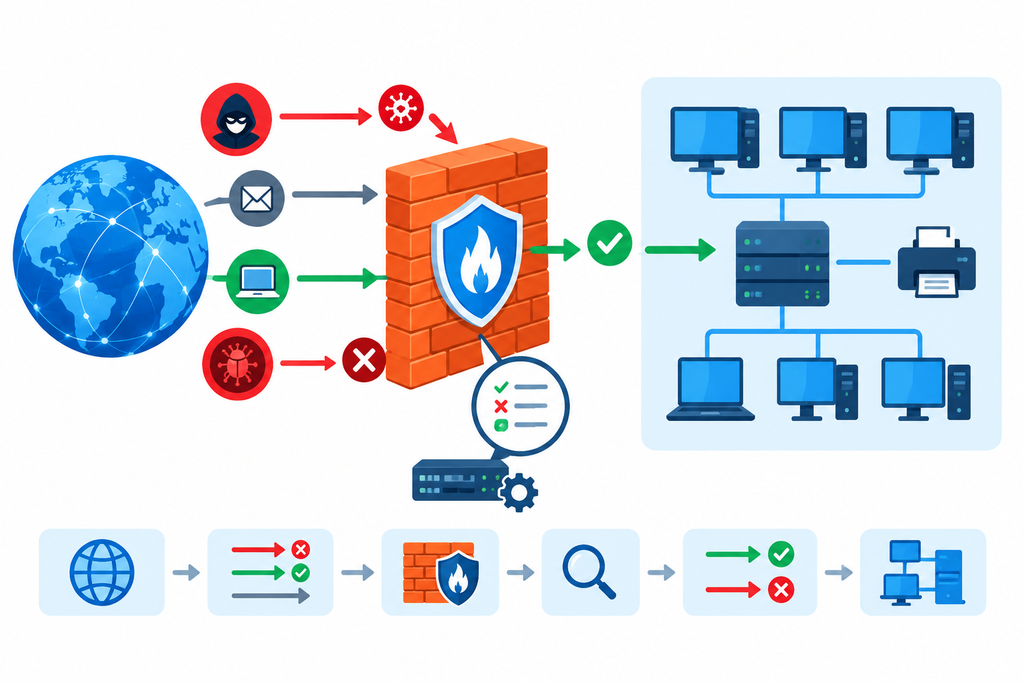
Firewall sering disamakan begitu saja dengan alat keamanan lain, padahal fungsinya berbeda dan saling melengkapi, bukan saling menggantikan.
- Firewall vs Antivirus — Firewall mengatur lalu lintas di level jaringan; antivirus memeriksa file dan program di dalam satu perangkat. Firewall bisa memblokir koneksi ke sumber berbahaya, tapi tidak memindai file yang sudah ada di dalam komputer.
- Firewall vs IDS/IPS (Intrusion Detection/Prevention System) — Firewall memutuskan boleh-tidaknya trafik lewat berdasarkan aturan yang sudah ditetapkan. IDS/IPS lebih fokus mendeteksi pola perilaku mencurigakan yang menyerupai serangan yang sudah dikenal, bahkan pada trafik yang tadinya “diizinkan” oleh firewall.
- Firewall vs VPN — Firewall menyaring trafik; VPN mengenkripsi jalur komunikasi agar data yang dikirim tidak bisa dibaca pihak ketiga saat melintasi jaringan publik. Keduanya sering dipakai bersamaan, bukan dipilih salah satu.
- Firewall vs EDR (Endpoint Detection and Response) — Firewall bekerja di level jaringan; EDR bekerja di level perangkat individual, memantau perilaku mencurigakan langsung di komputer atau server tempat ia terinstal.
Praktik Konfigurasi Firewall yang Sering Diabaikan
Memasang firewall tanpa mengelolanya dengan benar sama saja dengan memasang gembok tapi kuncinya digantung di sebelahnya. Beberapa praktik yang sering luput dari perhatian:
- Meninjau ulang aturan (rules) secara berkala, karena aturan lama yang tidak lagi relevan justru bisa menjadi celah keamanan.
- Menonaktifkan port dan layanan yang tidak digunakan, bukan membiarkannya terbuka “untuk jaga-jaga”.
- Melakukan segmentasi jaringan internal, sehingga satu perangkat yang terinfeksi tidak otomatis membuka jalan ke seluruh sistem.
- Memperbarui firmware atau perangkat lunak firewall secara rutin, karena celah keamanan pada firewall itu sendiri juga terus ditemukan dari waktu ke waktu.
- Meninjau log aktivitas secara berkala, bukan hanya menyimpannya tanpa pernah dibaca.
Penutup
Firewall bukan sekadar satu kotak yang dipasang lalu dilupakan. Ia adalah sistem yang terus berevolusi, bekerja di lapisan jaringan tertentu dengan mekanisme pengambilan keputusan yang bisa disesuaikan, dan—yang paling penting untuk dipahami—bukan satu-satunya pertahanan yang dibutuhkan sebuah jaringan. Memahami cara kerjanya secara mendalam membantu menentukan jenis firewall yang benar-benar dibutuhkan, bukan sekadar mengikuti rekomendasi vendor yang belum tentu sesuai dengan skala dan risiko jaringan yang sebenarnya dihadapi.
 No products in the cart.