Bayangkan kantor Anda punya firewall mahal dengan lampu indikator hijau, dan vendor berkata semuanya aman. Lalu suatu pagi, satu laptop terinfeksi ransomware lewat koneksi HTTPS yang lolos begitu saja. Firewall-nya tidak rusak. Ia hanya tidak pernah diajari membaca isi paket. Itulah sebabnya memahami jenis jenis firewall bukan urusan teori kampus, melainkan keputusan yang menentukan apakah uang Anda membeli perlindungan atau sekadar kotak berlampu. Kalau Anda sedang menimbang layanan instalasi firewall, bacalah dulu evolusinya, sebab setiap generasi lahir untuk menambal lubang generasi sebelumnya.
Daftar Isi
Apa Itu Firewall, dan Mengapa Ada Begitu Banyak Macam Macam Firewall?
NIST, lembaga standar teknologi milik pemerintah Amerika Serikat, mendefinisikan firewall sebagai perangkat atau program yang mengendalikan aliran lalu lintas jaringan antara dua jaringan atau host dengan postur keamanan berbeda. Definisinya sederhana. Cara firewall memutuskan “lewat” atau “tolak” itulah yang berubah drastis dari dekade ke dekade, dan perubahan itu melahirkan macam macam firewall yang kini berderet di brosur vendor.
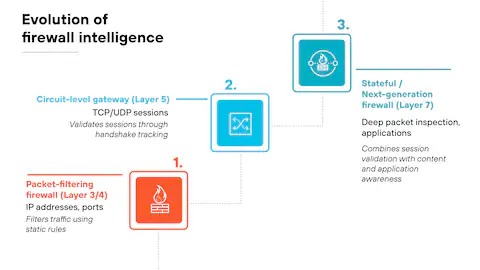
Ada satu hal yang jarang dibahas artikel sejenis: generasi baru tidak membunuh generasi lama. NIST mencatat bahwa teknologi packet filter masih dipakai di sebagian besar firewall modern, berdampingan dengan metode lain. Jadi evolusi firewall lebih mirip lapisan tanah di tebing daripada anak tangga. Yang baru menumpuk di atas yang lama.
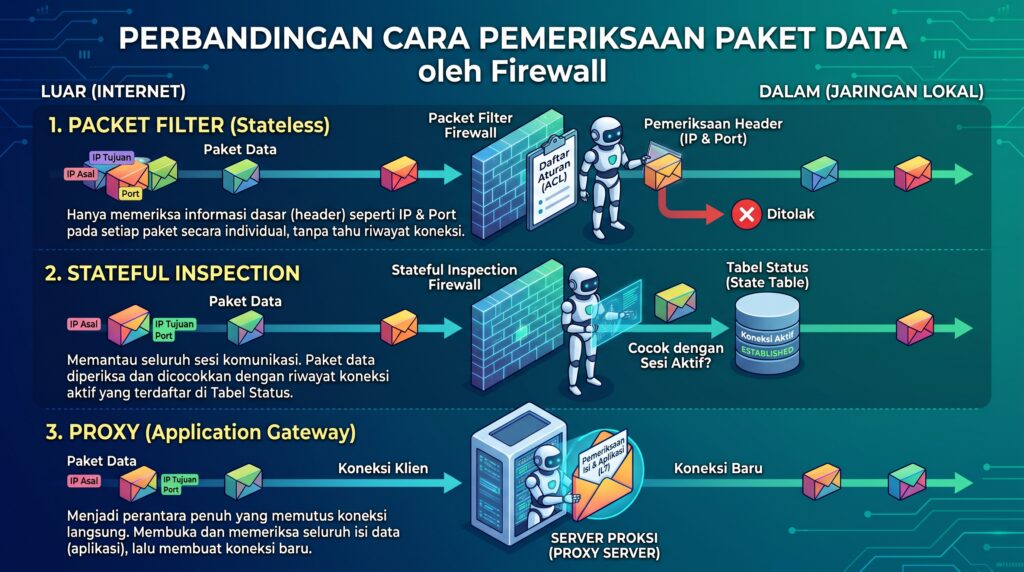
Packet-Filtering Firewall: Satpam yang Hanya Mengecek Amplop
Ini generasi paling tua. Cara kerjanya memeriksa setiap paket data secara terpisah berdasarkan alamat IP asal dan tujuan, nomor port, serta jenis protokol. Hanya itu.
Bayangkan satpam yang menerima surat tanpa pernah membukanya. Ia membaca alamat di amplop, mencocokkan dengan daftar, lalu meloloskan atau membuang. Isi surat? Bukan urusannya.
Kenapa ia masih bertahan
Karena cepat dan murah. Tidak ada analisis mendalam, jadi beban prosesor nyaris nol. Itu sebabnya fitur ini masih hidup di router, switch layer 3, dan di dalam firewall yang jauh lebih canggih.
Titik butanya: tidak punya ingatan
Satpam ini lupa wajah setiap tamu begitu tamu itu lewat. Ia tidak tahu apakah paket yang datang adalah balasan atas permintaan dari dalam, atau serangan yang menyamar sebagai balasan. Akibatnya, untuk membuat layanan tetap berjalan, administrator sering membuka aturan terlalu lebar. Kalau router kantor Anda masih mengandalkan daftar akses saja, anggap itu pagar rendah, bukan firewall utuh.
Stateful Inspection: Satpam yang Akhirnya Punya Ingatan
Generasi berikutnya menjawab masalah tadi. Menurut NIST, firewall dengan stateful inspection memperbaiki kemampuan packet filter dengan melacak status koneksi dan memblokir paket yang menyimpang dari status yang diharapkan.
Analogi gampangnya begini. Anda memesan kurir lewat aplikasi, dan resepsionis mencatatnya. Saat kurir tiba, ia dipersilakan masuk karena ada catatannya. Orang asing yang mengaku kurir tapi tidak ada di catatan? Ditolak di meja depan.
Saya cukup tegas soal ini: stateful inspection sekarang adalah lantai minimum, bukan fitur premium. Perangkat jaringan yang Anda beli hari ini dan tidak punya kemampuan ini sebaiknya dikembalikan.
Proxy Firewall: Perantara yang Tak Pernah Membiarkan Anda Bertatap Langsung
Pendekatan proxy berpikir berbeda sama sekali. Alih-alih meneruskan paket, application-proxy gateway menggabungkan kontrol akses lapisan bawah dengan fungsi lapisan atas, dan bekerja lewat agen proxy yang memutus satu koneksi menjadi dua: satu antara klien dan server proxy, satu lagi antara server proxy dan tujuan akhir. Karena klien tidak pernah tersambung langsung ke dunia luar, proxy leluasa membaca isi protokol aplikasi seperti HTTP atau FTP, memaksa autentikasi pengguna, dan menyembunyikan struktur alamat internal. Harga yang dibayar jelas: setiap protokol umumnya butuh agen proxy sendiri, setiap sambungan memakan sumber daya lebih banyak, dan latensi naik. Pada jaringan dengan trafik padat, itu terasa.
Bayangkan penerjemah resmi dalam perundingan dagang. Kedua pihak tidak pernah bicara langsung. Semua lewat penerjemah, yang bebas menolak menyampaikan kalimat berbahaya.
Apakah proxy firewall sudah mati?
Banyak artikel menyebutnya peninggalan masa lalu. Saya kurang setuju. Proxy memang jarang berdiri sebagai firewall tunggal, tetapi gagasan intinya, yaitu jangan biarkan koneksi luar menyentuh sistem dalam secara langsung, masih hidup di web gateway dan pola akses modern. Yang punah adalah kemasannya, bukan prinsipnya.
Application Firewall: Jembatan yang Sering Terlewat
Sebelum sampai ke NGFW, ada satu tahap yang kerap dilompati. NIST menjelaskan bahwa application firewall menambahkan kemampuan stateful protocol analysis, yang oleh sebagian vendor disebut deep packet inspection. Fitur ini menganalisis protokol di lapisan aplikasi untuk menemukan kejadian mencurigakan, semacam deteksi intrusi dasar.
Namun NIST juga memberi catatan penting: firewall dengan kemampuan ini belum menjadi sistem deteksi dan pencegahan intrusi yang lengkap. Ingat catatan itu. Ia akan berguna saat kita membongkar janji NGFW.
Next-Generation Firewall: Benarkah Sepintar Iklannya?
Next-Generation Firewall (NGFW) menggabungkan stateful inspection, deep packet inspection, pengenalan aplikasi, identitas pengguna, pencegahan intrusi, dan pemeriksaan lalu lintas terenkripsi dalam satu perangkat. Catatan jujur: definisi persisnya berbeda antarvendor, jadi daftar fitur di brosur harus Anda cocokkan satu per satu.
Perbedaan paling terasa ada di soal identitas trafik. Dulu, port 443 berarti web aman, titik. Sekarang di port yang sama bisa lewat email kantor, video meeting, dan malware yang menyamar. Firewall lama melihat satu pintu. NGFW mencoba melihat siapa yang melintas, aplikasi apa yang dibawa, dan apakah ia sedang berperilaku wajar. Dalam analogi tadi, satpam kita kini tahu tamu berasal dari divisi mana, boleh naik ke lantai berapa, bahkan memindai tasnya.
Fitur yang dibayar tapi tidak pernah dinyalakan
Ini sudut pandang kontrarian saya. Masalah terbesar NGFW sering bukan teknologinya, melainkan cara memakainya. Pola yang kerap terjadi: perangkat dipasang cepat, aturan dibuat berbasis port seperti firewall lama, inspeksi lalu lintas terenkripsi dimatikan karena membuat jaringan lambat, dan modul pencegahan ancaman dibiarkan dalam mode pantau. Hasilnya? Anda memiliki stateful firewall dengan harga NGFW.
Pemasangan menentukan hasil
Karena itu, NGFW bukan barang yang dicolok lalu selesai. Segmentasi jaringan, kebijakan per aplikasi, sertifikat untuk inspeksi enkripsi, dan penyetelan aturan agar tidak memblokir pekerjaan sah, semua itu menentukan apakah fiturnya benar-benar bekerja. Jika Anda ingin melihat bagaimana proses ini dikerjakan secara terstruktur, pelajari pemasangan Next-Generation Firewall yang ditangani tim berpengalaman. Perangkat terbaik pun hanya setajam aturan yang ditulis untuknya.
Macam Macam Firewall Berdasarkan Wujudnya
Selain evolusi teknologinya, firewall juga bisa dibedakan dari tempatnya berjalan. NIST membahas firewall berbasis jaringan, host-based firewall, dan personal firewall.
Firewall jaringan biasanya berupa perangkat di perbatasan yang menjaga seluruh lalu lintas masuk dan keluar. Host-based firewall berjalan di satu server atau laptop dan melindungi mesin itu saja, berguna ketika ancaman sudah ada di dalam jaringan. Personal firewall melayani pengguna individu di perangkat pribadinya. Ketiganya tidak saling menggantikan. Perimeter tanpa perlindungan di tiap mesin ibarat gerbang kokoh dengan pintu rumah tak terkunci.
Jenis Jenis Firewall Mana yang Cocok untuk Anda?
| Jenis | Yang Dilihat | Cocok Untuk | Titik Buta |
|---|---|---|---|
| Packet-Filtering | IP, port, protokol | Pembatas dasar di router | Tidak ingat status koneksi |
| Stateful Inspection | Status koneksi | Kantor kecil, jaringan umum | Isi aplikasi tidak dibaca |
| Proxy / Application Gateway | Isi protokol aplikasi | Akses terkontrol, trafik moderat | Lebih lambat, butuh sumber daya |
| Next-Generation Firewall | Aplikasi, pengguna, ancaman | Organisasi dengan SaaS dan kerja jarak jauh | Rawan salah konfigurasi |
Pilihan terbaik jarang soal yang paling mahal. Kantor kecil dengan beberapa layanan internal sering cukup dengan stateful firewall yang dikonfigurasi disiplin. Perusahaan dengan banyak aplikasi cloud, karyawan remote, dan data sensitif akan merasakan manfaat nyata dari NGFW. Sebelum membeli, tanyakan tiga hal: apa yang harus dilindungi, siapa yang mengaksesnya, dan siapa yang akan merawat aturannya setelah vendor pulang.
Satu Hal yang Perlu Anda Bawa Pulang
Firewall bukan produk. Firewall adalah kebijakan yang dijalankan oleh perangkat. Dari packet filter sampai NGFW, setiap generasi memberi kemampuan melihat lebih dalam, tetapi melihat tidak sama dengan bertindak. Tanpa aturan yang jelas dan perawatan rutin, jenis firewall secanggih apa pun hanya menjadi saksi yang pasif.
Jadi, sebelum bertanya firewall mana yang terbaik, tanyakan dulu: apa yang sebenarnya ingin Anda larang?
Referensi & Sumber
- Scarfone, K., & Hoffman, P. (2009). Guidelines on Firewalls and Firewall Policy (NIST Special Publication 800-41 Revision 1). National Institute of Standards and Technology.
- NIST Information Technology Laboratory. (2009, Oktober). Guidelines on Firewall Technologies and Policies (ITL Bulletin).
- Wack, J., Cutler, K., & Pole, J. (2002). Guidelines on Firewalls and Firewall Policy (NIST SP 800-41, telah digantikan Revisi 1).
 No products in the cart.